


情報セキュリティ専門会社がISMS認証取得をご支援!
【改訂版対応】ISO27001/ISMS認証取得支援サービス
改訂版(ISO/IEC 27001:2022)の新規取得、移行対応をご支援します。
- ※
本サービスは経済産業省「情報セキュリティサービス基準審査登録制度」において、情報セキュリティサービス基準審査登録委員会の審査を経て台帳に登録され、サービスマーク(SSSマーク)の使用許諾を受けました。
01 ISO27001の改訂について
ISO27001は、情報セキュリティマネジメントシステム(ISMS)に関する国際規格で、企業の重要な情報資産を機密性、完全性、可用性の観点で守るために必要な具体的な方法、手順を定めています。ISO27001は、現行版となる2013年度版から、2022年10月に約10年ぶりに改訂されました。
今回の改訂でポイントとなるのは以下の管理策の強化です
弊社は情報セキュリティ専門会社です。
ISMS構築を通じてサイバー攻撃やクラウドサービスについての
セキュリティ対策レベルを向上させるノウハウがあります
02 改訂版(ISO/IEC 27001:2022)への対応
ISO 27001は、ISO 27001:2013(以下、「現行版」という。)からISO 27001:2022(以下、「改訂版」という。)に改訂されました。
改訂版への対応は以下のとおりです。
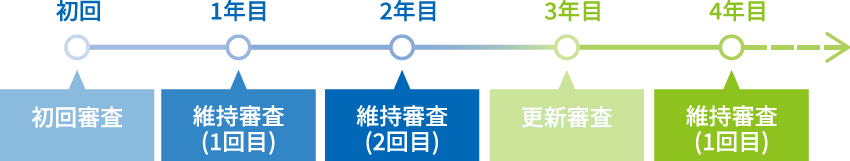
ISO 27001の審査サイクル
新規で認証取得(初回審査)をご検討のお客様
今から新規取得をご検討の場合は、改訂版による審査を受けることをお勧めします。
認証取得済みで改訂版への移行をご検討のお客様
改訂版への移行審査については、更新審査(3年毎)、維持審査(1年毎)、差分審査(更新、維持審査とは別途)の3つのタイミングがあります。
手間やコスト面を考慮しますと、更新審査または維持審査と同期を取りながら、早めに対応することをお勧めします。
03 現行版での審査開始期限
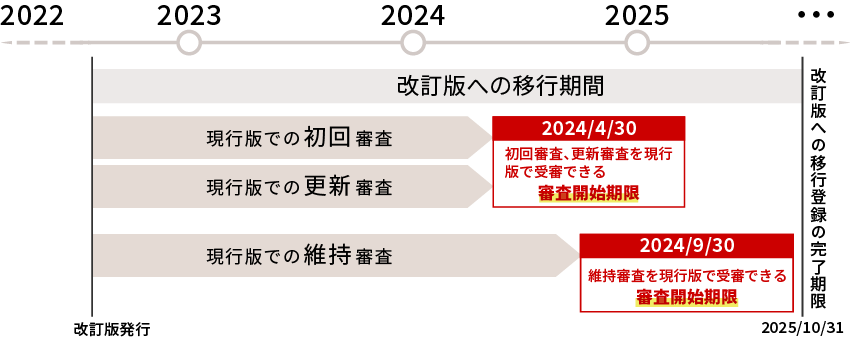
初回審査、更新審査、維持審査のタイミングで改訂版に移行する場合
現行版での審査開始期限
現行版での審査開始期限は、以下のとおりです。
改訂版への移行時期
- 2024年5月以降の更新審査は、改訂版での移行が必須です。
- 2024年5月から2025年10月の期間に審査が2回ある場合の移行時期は以下のとおりです。
審査 移行時期 1回目 2回目 ① 更新審査 維持審査 更新審査で、改訂版での移行が必須です。 ② 維持審査 更新審査 1回目の維持審査で移行することをお勧めします。 ③ 維持審査 維持審査 - 改訂版対応は、2025年10月31日までに移行登録を完了する必要があり、そのためには遅くとも2025年9月末までの移行審査開始を推奨します。ただし、審査会社によって異なります。
04 改訂内容 (ISO/IEC 27001:2022)
①管理策の再編、追加
管理策の構成
現行版では14章で構成されていた章立ては、4章に再編されました。
組織的管理策:Organizational controls
人的管理策:People controls
物理的管理策:Physical controls
技術的管理策:Technological controls
管理策の項目数
114項目の管理策は、統合等により93項目になりました。
総合 → 24項目
追加 → 11項目
更新 → 58項目
削除 → 0項目
-top
-default
②新規追加された管理策
| ドメイン | 番号 | 要求事項 |
|---|---|---|
| 組織的管理策 | 5.7 | 脅威インテリジェンス |
| 5.23 | クラウドサービスの利用における情報セキュリティ対策例1 | |
| 5.30 | 事業継続のためのICTの備え | |
| 人的管理策 | ー | ー |
| 物理的管理策 | 7.4 | 物理的セキュリティの監視 |
| 技術的管理策 | 8.9 | 構成管理 |
| 8.10 | 情報の削除 | |
| 8.11 | データマスキング | |
| 8.12 | データ漏洩防止対策例2 | |
| 8.16 | 監視活動 | |
| 8.23 | ウェブフィルタリング | |
| 8.28 | セキュリティに配慮したコーディング |
【対策例1】5.23 クラウドサービスの利用における情報セキュリティ
管理策
クラウドサービスの調達、利用、管理及び利用終了のプロセスを、組織の情報セキュリティ要求事項に従って確立しなければならない。
対策例
クラウドサービス利用のリスク低減 ※クラウドサービスの提供は含まない
クラウドサービス利用の選定基準を導入する
ゼロトラストセキュリティを実現するためにSASEソリューション※1を導入する
- ※1
Secure Access Service Edgeの略。クラウド、BYOD、IoT等の管理ポイントが増えていく中で効率的にセキュリティ水準を維持するために、ネットワーク構成およびネットワークセキュリティの管理をクラウド上で統合し、管理効率を改善するためのソリューション
【対策例2】8.12 データ漏洩防止
管理策
データ漏えい防止対策を、取扱いに慎重を要する情報を処理、保存又は送信するシステム、ネットワーク及びその他の装置に適用しなければならない。
対策例
C&Cサーバーへの不正なアクセスを制御するアクセス遮断ソリューションの実装
重要情報を特定、監視、保護するDLPソリューション※2の実装
クラウドサービスの利用を可視化、制御するCASBなどのソリューション※3実装
- ※2
Data Loss Preventionの略。企業が守るべき重要な情報の特定、監視、保護により、情報の紛失、外部への漏えいを防ぐ情報漏えい対策ソリューション
- ※3
Cloud Access Security Brokerの略。従業員等によるクラウドサービスの利用状況を可視化、制御することにより、一貫性のあるセキュリティポリシーを適用するためのソリューション
05 改訂版対応のためのポイント
新規追加の11項目、更新された58項目の管理作については、適用宣言書の改訂だけでは不十分です。以下の赤字の部分のマネジメントサイクルに対応する必要があります。
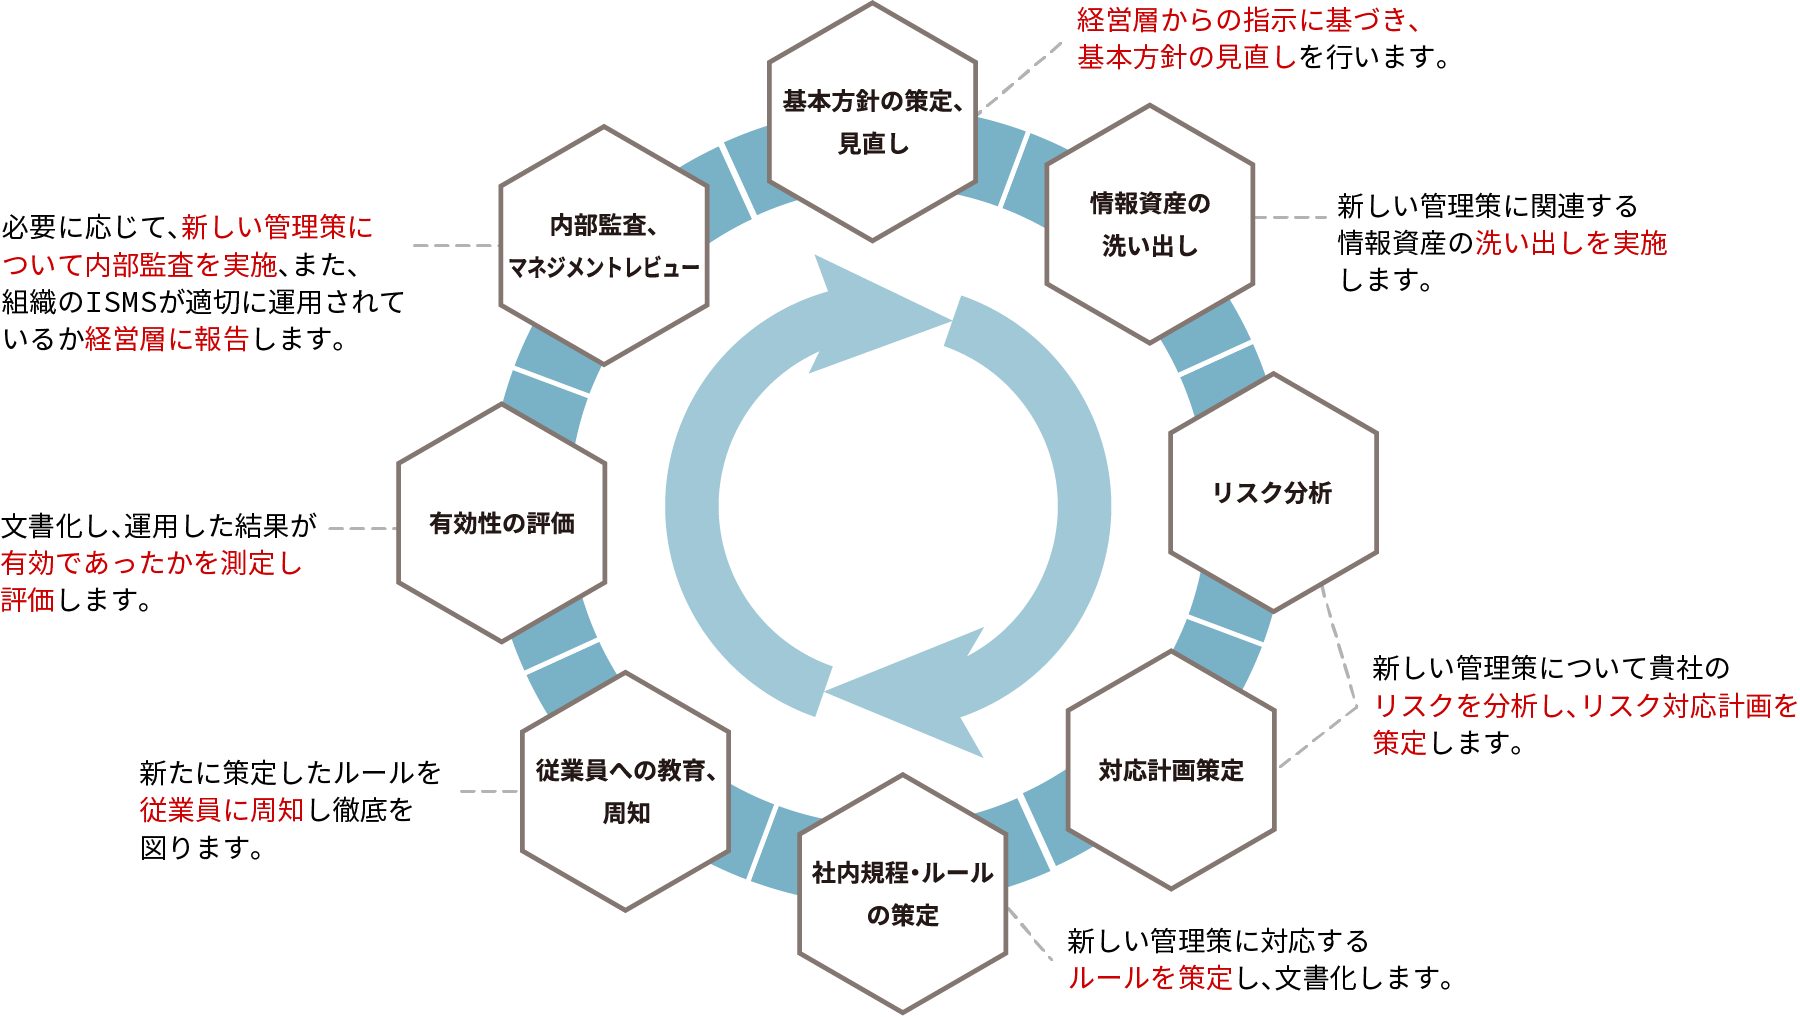
06 サービスの特長
改訂版で管理策の充実化がされた「サイバー攻撃」、「クラウドサービス利用」について、情報セキュリティ専門会社として、セコムトラストシステムズならではの強みを活かしたコンサルティングに同期してセキュリティソリューションの提案を行います。
リスク分析とリスク対応計画の作成
経験豊富な弊社コンサルタントが、昨今、多くの組織が被害にあっているサイバー攻撃等を考慮したリスク分析を実施し課題に対する対策案を提示します。
セキュリティ教育、監査の実施
セキュリティ教育、監査の実施において、教育資料作成、監査実施等の実作業を行います。教育、監査等を通じてサイバー攻撃対策を含む従業員が守るべきルールを浸透させることができます。
実効性のあるセキュリティ対策のフィードバック
多くの現場で培ってきた知見を十二分に活かしお客様にフィードバック
- データセンターの運営を通じて、様々な課題に対処してきた経験
- お客様やセコムグループで発生したインシデント対応の経験
- 情報セキュリティに関わる各種団体の活動に参画
管理策に沿ったセキュリティソリューションのご提案
私たちには長年にわたり、多くのお客様およびセコムグループの情報セキュリティを支えてきた実績があります。
その豊富な経験を生かして、お客様の現状に即した最適なリスク対策ソリューション等をご提案いたします。