


Webアプリケーション診断サービス
お客様のWebアプリケーションを診断しセキュリティリスクを洗い出したうえで、安全・安心なWebアプリケーションの開発・運用を支援。セコムグループ各社のWebアプリケーション診断を20年にわたり担当するなど豊富な経験・実績を誇ります。
高度な診断技術を持つセキュリティエンジニアがお客様のWebアプリケーションに対して診断を行い、
問題点を洗い出し、より安全・安心なWebアプリケーションの開発・運用を支援するサービスです。
| 実績 | ・長年培った経験とノウハウ(2005年からサービス提供を開始) ・セコムグループ各社が保有するWebアプリケーションの診断を担当 ・金融・公共機関など高い技術力・提案力を求められる案件の実績が豊富 |
|---|---|
| 高品質 | ・卓越した知識と技術を持ったセキュリティエンジニアによる診断 ・高機能な診断ツールと手動診断を組み合わせた高度な診断 ・的確で分かりやすい診断結果を報告 |
| サポート | ・お客様の様々なご要望に柔軟に対応 ・診断結果に関するお問い合わせにも対応 ・診断に加えインターネットをとりまく様々な脅威に対して幅広く提案 |
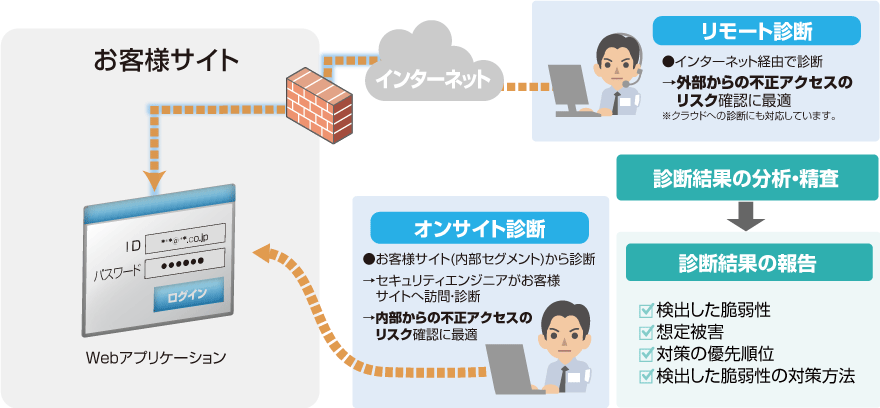
サービス提供イメージ
診断項目
セキュリティエンジニアがお客様のWebアプリケーションの特性に合わせ、診断ツール(以下、「ツール」といいます)と手動診断を組み合わせてWebアプリケーションに存在する問題点を洗い出します。そのため、ツールのみでは見つけられない問題点も含め幅広く対応した高品質な診断項目となっています。
| 大項目 | 小項目 | ツール | 手動 |
|---|---|---|---|
| 認証・認可 | 認証情報の強度 | ○ | |
| ログイン回避 | ○ | ○ | |
| アカウントロックの実装 | ○ | ||
| 強制ブラウジング | ○ | ○ | |
| ディレクトリリスティング | ○ | ○ | |
| アクセス制御 | ○ | ||
セッション管理 |
セッション管理情報の強度 | ○ | |
| セッションフィクセイション | ○ | ○ | |
| セッションアダプション | ○ | ||
| URLリライティング | ○ | ||
| セッションの有効期間 | ○ | ||
| ログアウトの実装 | ○ | ||
パラメータの取り扱い |
意図しないパラメータ操作 | ○ | ○ |
| SQLインジェクション | ○ | ○ | |
| OSコマンドインジェクション | ○ | ○ | |
| ディレクトリトラバーサル | ○ | ○ | |
| LDAPインジェクション | ○ | ○ | |
| XML外部エンティティ参照 | ○ | ○ | |
| Xpathインジェクション | ○ | ○ | |
| SSIインジェクション | ○ | ○ | |
| クロスサイトスクリプティング | ○ | ○ | |
| オープンリダイレクト | ○ | ○ | |
| メタキャラクタインジェクション | ○ | ○ | |
| フォーマットストリングアタック | ○ | ○ | |
| DNSリバインディング | ○ | ○ | |
| HTTPヘッダインジェクション | ○ | ○ | |
| メールヘッダインジェクション | ○ | ||
| CRLFインジェクション | ○ | ||
| アプリケーション機能 |
クリックジャッキング | ○ | ○ |
| クロスサイトリクエストフォージェリ | ○ | ||
| クロスドメイン通信の実装 | ○ | ○ | |
| エラーハンドリングの実装 | ○ | ○ | |
| プロセス管理の実装 | ○ | ||
| アプリケーション機能の悪用 | ○ | ||
重要情報の取り扱い |
HTTPS通信の実装 | ○ | |
| Cookieの設定 | ○ | ||
| 重要情報の出力 | ○ | ||
| 不必要な情報の出力 | ○ |
報告書
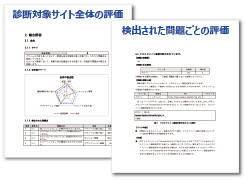
※報告書のフォーマットは変更となる場合があります。
- セキュリティエンジニアが作成する高品質な報告書
- 洗い出した問題点を報告するだけではなく優先順位を設定したうえで必要な対策を提案
- 問題点の再現例を分かりやすく記載
- 的確で分かりやすい表記
- 危険度の高い問題点は速報として報告書に先がけて報告(無料)
-top
-default
サービスの流れ
1お見積り
2お申込み
3診断作業(5日間)
4報告書作成・提出(10日間)
5再診断・報告会(※オプション)
※診断作業実施日の10日前までにはお申込みいただく必要があります。
サービス料金
| 基本料金 | 500,000円~ | |
|---|---|---|
| オプション | 報告会 | 80,000円~ |
| 再診断 | 個別お見積もり | |
※記載料金はすべて税別表記です。
※基本料金は診断対象のHTTPリクエスト数および各種要件により異なります。