SASE比較で迷わないために
― 評価軸から考える、失敗しない選び方 ―
2026.07.01
SASE(Secure Access Service Edge)は、多くのベンダーから提供されている一方で、単純な比較が難しい領域とされています。その背景には、主に2つの理由があります。
なぜSASEの比較は難しいのか
1.ベンダーごとにSASEの定義が異なる
SASEは統一された実装モデルが存在するわけではなく、各ベンダーが自社の得意領域を中心に構成しているのが実情です。
その結果、同じ「SASE」であっても、提供機能や構成に差が生まれます。
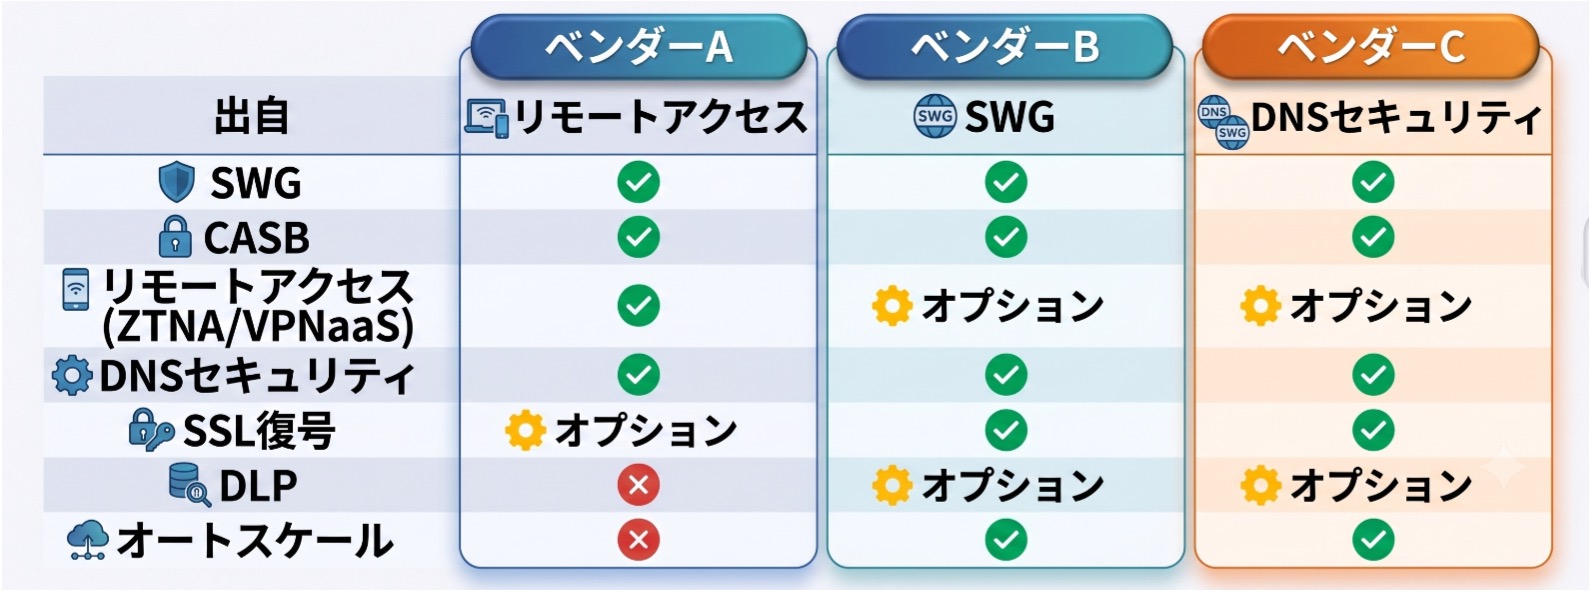
例えば上図のように、
- 同じ機能でも「標準」「オプション」「未提供」が混在
- ベンダーの出自(ZTNA起点/SWG起点/DNS起点)によって構成が異なる
- オプションの扱いによりコスト構造が変わる
といった違いが見られます。
単なる機能比較ではなく、「どの機能が標準か/追加コストか」を含めて見る必要があります。
2.機能名が同じでも「実装内容」が異なる
もう一つの重要なポイントは、同じ機能名称でも中身が大きく異なる場合があるという点です。
CASBの例
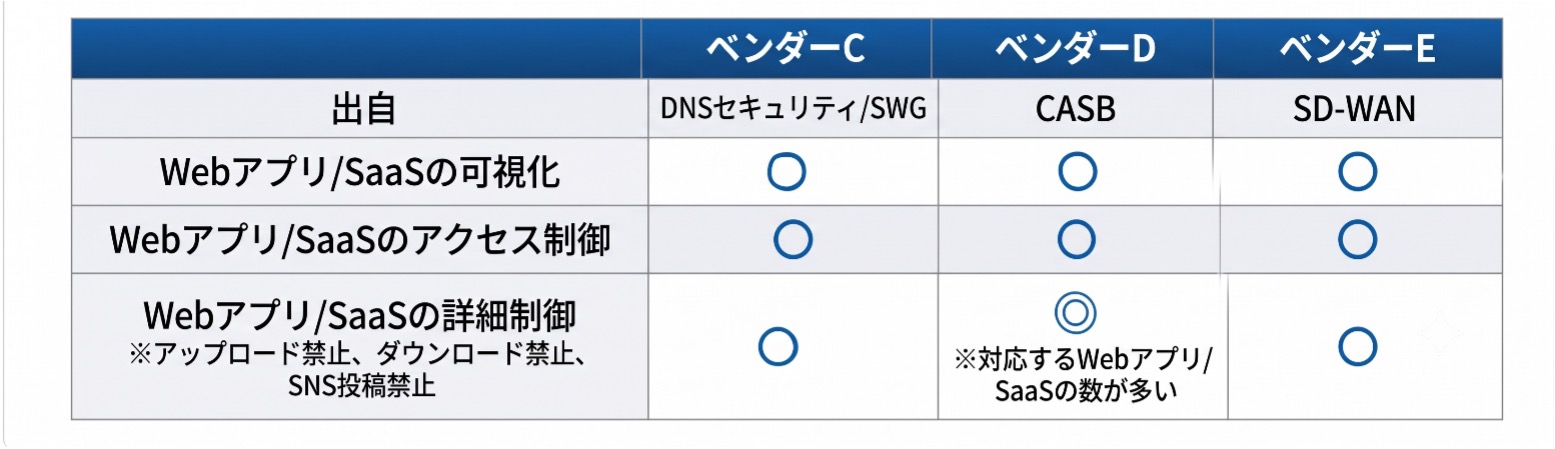
CASBを例にすると、
- SaaSの可視化だけのもの
- アクセス制御まで可能なもの
- アップロード禁止・SNS投稿制御まで対応するもの
など、制御レベルに大きな差があります。
「CASBあり」という表記だけでは、実際にどこまで制御できるかは判断できません。
ZTNAの例(構成の違い)
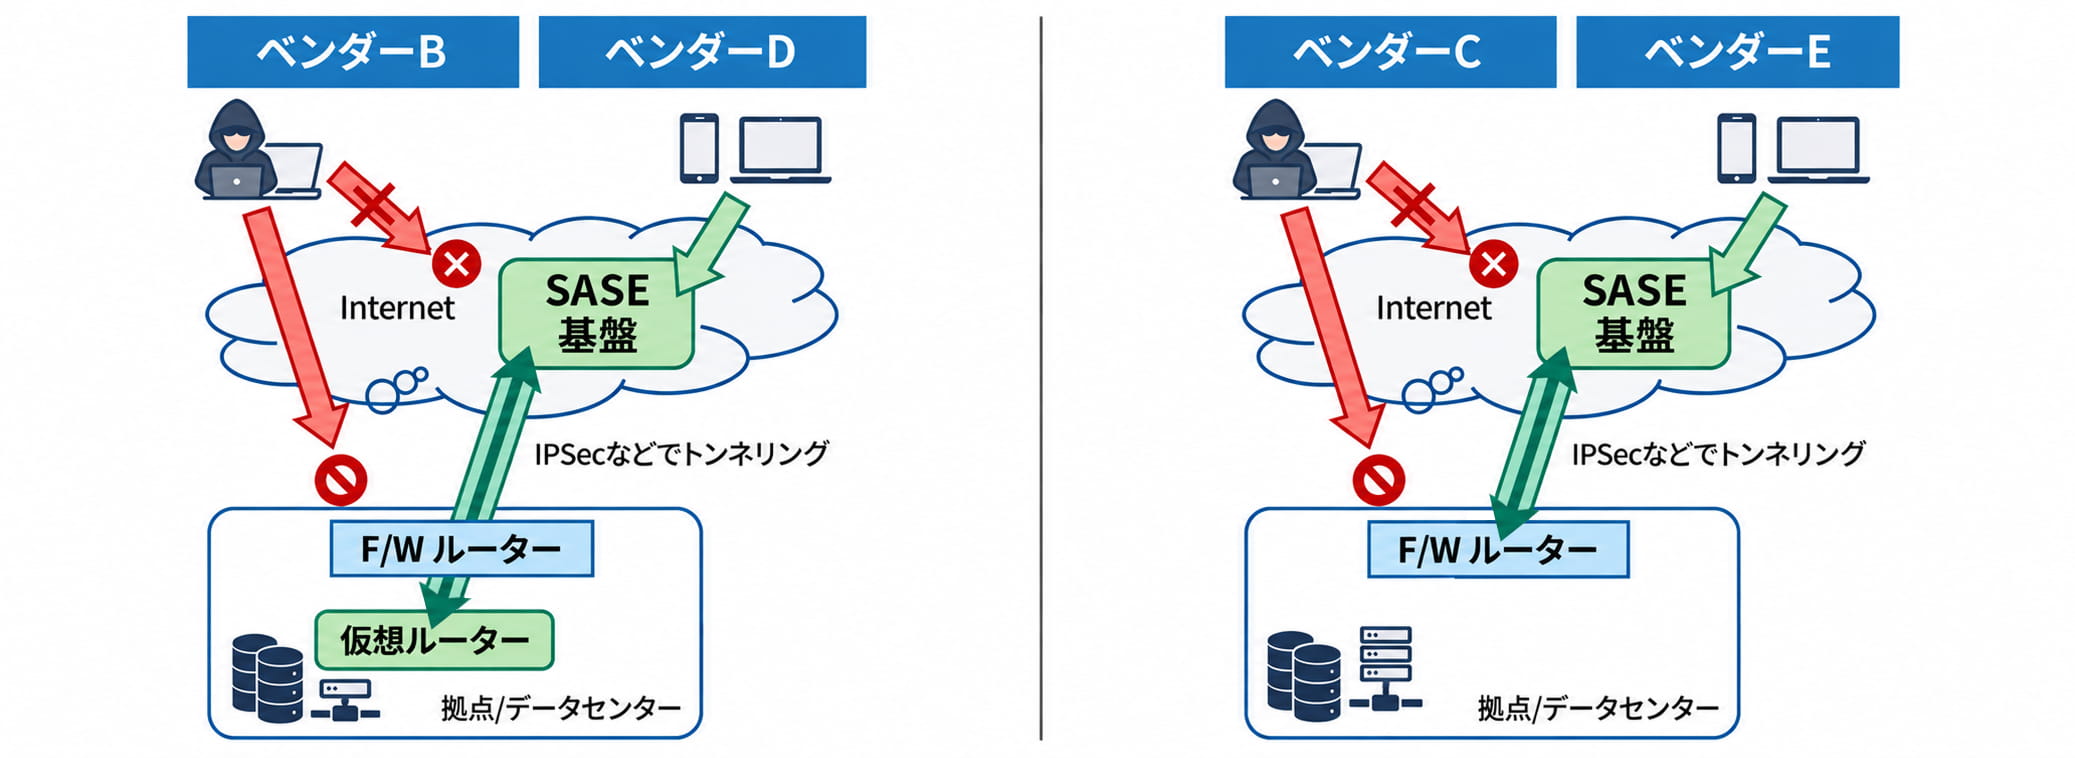
ZTNAについても、
- 接続先ネットワーク内に配置した仮想ルータからSASEへトンネル接続
- 既存のルータやファイアウォールからSASEへトンネル接続
など、接続方式・アーキテクチャが異なります。
どの方式が優れているかではなく、自社ネットワークとの適合性が重要です。
比較表だけでは不十分な理由
SASEの選定では、機能比較表(○×表)がよく使われますが、これだけでは実態を把握しきれません。
主な理由は以下の通りです。
- ○が付いていても機能の深さが異なる
- オプションにより総コストが変動する
- 運用負荷や構成の違いが見えない
比較表はあくまで「入口情報」であり、評価軸と組み合わせて初めて意味を持つものです。
SASE選定で整理すべき3つのポイント
比較を行う前に、評価の軸を整理することが重要です。ここでは実務上押さえるべき3つの観点を紹介します。
1.機能の有無ではなく「必要なレベル」で考える
重要なのは「機能があるか」ではなく、どこまでの制御が必要かです。
例:
- CASB → 可視化のみでよいか、アップロード制御まで必要か
- DLP → 簡易ルールでよいか、高度ポリシーが必要か
また、要件を過度に細かくすると、
- 選択肢の減少
- コスト増加
- 運用負荷の増大
につながります。
“やらないこと”を決めることも現実的な設計です。
2.ベンダーの構成思想・得意領域を理解する
SASEはベンダーの出自により強みが異なります。
代表例:
- SWG起点
- ZTNA(リモートアクセス)起点
- DNSセキュリティ起点
- CASB起点
- SD-WAN起点
機能一覧ではなく、「どの思想で作られたサービスか」を見ることが重要です。
3.理想構成ではなく「運用できる構成」を選ぶ
SASEでは「シングルベンダー統合」が理想とされることもありますが、すべての企業に適するわけではありません。
現実的な構成の例:
- 既存ProxyやDLPを継続利用
- ZTNAのみ別サービスで導入
- マルチベンダーでリスク分散
- 閉域網とのハイブリッド構成
判断軸
- 既存環境との整合性
- 運用体制
- コスト
- サポート体制
SASE選定では、単純な機能比較ではなく、以下の3点で整理することが重要です。
- 必要な機能レベルを定義する
- ベンダーの構成思想を理解する
- 運用可能な現実的構成を選択する
SASEは企業ごとに最適解が異なります。自社の環境・要件に応じた検討が不可欠です。
※本記事は弊社の調査および見解に基づくものであり、調査主体や観点の違いにより、結果や解釈が異なる場合があります。
※掲載情報の正確性には配慮しておりますが、その完全性・正確性を保証するものではありません。
※記事内容は2026年3月時点の情報に基づいております。